网络与信息安全软件开发 企业战略布局与合规要点
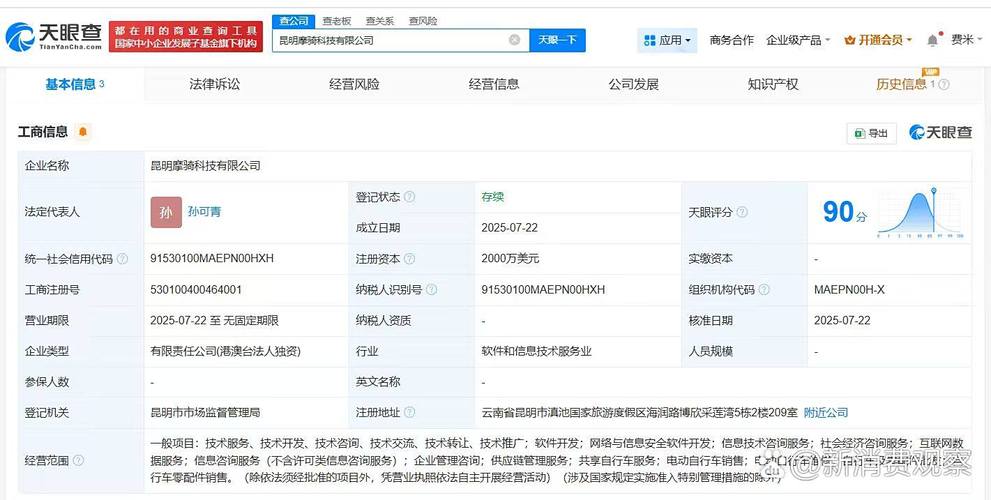
随着数字化转型的深入,网络与信息安全已成为企业生存与发展的基石。注册资本2000万美元、经营范围涵盖软件开发及网络与信息安全软件开发的企业,在涉足这一高壁垒领域时,需从战略规划、技术布局、合规管理等多维度构建核心竞争力。本文将从市场机遇、技术路径、合规要求及运营建议等方面展开分析,为相关企业提供参考。
一、网络与信息安全软件的市场机遇
当前,全球网络安全威胁日益复杂,勒索软件、数据泄露、供应链攻击等事件频发,推动政府、金融、能源、医疗等行业对安全软件的刚性需求持续增长。据分析机构预测,未来五年全球网络安全市场年复合增长率将保持在10%以上,其中安全软件开发占据重要份额。拥有2000万美元注册资本的企业,具备较强的资金实力承接大型安全项目、投入长期研发,可重点布局以下细分领域:
- 零信任安全架构软件:随着远程办公和云化趋势,传统边界防护失效,零信任产品需求旺盛。
- 数据安全与隐私计算软件:满足《数据安全法》《个人信息保护法》等合规要求,提供数据分类分级、脱敏、加密及隐私计算能力。
- 安全运营中心(SOC)与威胁情报平台:帮助企业实现安全事件的集中监控、分析与响应。
- 软件供应链安全工具:针对开源组件漏洞、代码审计等场景,提供全生命周期安全管理。
二、技术研发与产品定位策略
经营范围中明确“软件开发”与“网络与信息安全软件开发”,企业需在通用软件能力与安全专项能力之间形成协同。建议采取以下策略:
- 构建安全开发能力基线:将安全左移理念融入开发流程,建立SDL(安全开发生命周期)体系,确保自身产品代码安全。
- 打造核心技术壁垒:聚焦1-2个细分方向(如威胁检测引擎、轻量级加密算法、行为分析模型)进行深度研发,申请相关专利与软著。
- 产品矩阵分层设计:面向中小企业提供轻量化SaaS安全产品,面向大型客户提供定制化私有部署方案,覆盖不同预算与场景需求。
- 生态合作与集成:与云服务商、系统集成商、安全众测平台合作,将安全软件嵌入更广泛的解决方案中。
三、合规与资质要求
网络与信息安全软件直接关系客户业务安全,企业需高度重视合规建设:
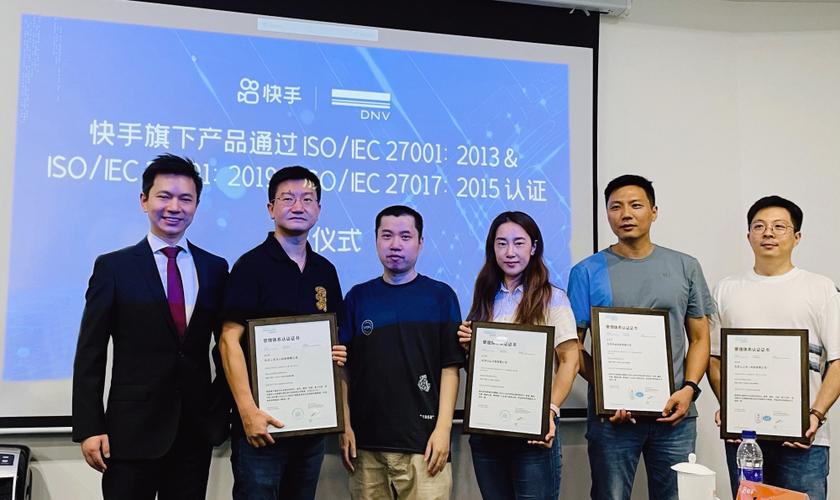
- 资质认证:申请ISO 27001信息安全管理体系认证、ISO 20000信息技术服务管理体系认证、CMMI软件能力成熟度认证等,增强客户信任。
- 产品合规:若涉及密码技术,需遵守《密码法》并申请商用密码产品认证;安全产品进入关键行业需通过相关销售许可或测评(如公安部销售许可证、信创适配认证)。
- 数据合规:自身研发与运营过程中收集的用户数据须符合《网络安全法》《数据安全法》《个人信息保护法》要求,建立数据分类分级管理制度。
- 出口管制与供应链合规:若使用开源软件或对外出口,需审查开源许可证义务及出口管制清单,避免法律风险。
四、运营与人才建议
2000万美元注册资本为企业的初期运营提供了坚实保障,建议合理规划资金用途:
- 研发投入占比不低于40%:重点投向核心安全引擎、自动化攻防测试平台及AI安全分析能力。
- 人才梯队建设:招募具备安全攻防、逆向分析、合规咨询背景的复合型人才,建立内部红蓝对抗机制。
- 市场教育与品牌建设:通过发布安全洞察报告、参与行业标准制定、举办技术沙龙等方式树立专业形象。
- 客户成功体系:安全软件的价值依赖于持续运营,需建立7×24小时响应团队,提供威胁监测、应急响应等增值服务。
##
注册资本2000万美元并拥有双软开发资质的企业,在网络与信息安全软件领域具备良好的起跑优势。关键在于将资金实力转化为技术深度与合规能力,聚焦细分市场形成差异化产品,同时构建覆盖开发、运营、服务的全流程安全体系。唯有如此,方能在激烈的市场竞争中建立可持续的护城河,为客户提供真正可信赖的安全软件。
如若转载,请注明出处:http://www.hrbrkdp.com/product/49.html
更新时间:2026-11-01 08:21:45