构筑数字世界的基石 SDK安全研究报告解读与网络信息安全软件开发实践
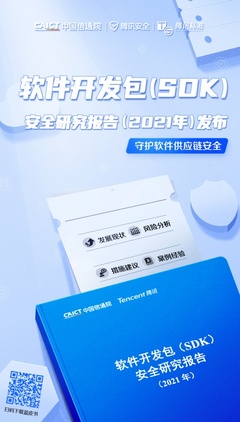
在数字经济蓬勃发展的今天,软件开发包(SDK)作为连接应用功能与服务生态的“积木”,已成为现代软件工程的基石。其广泛复用性与底层渗透性也带来了严峻的安全挑战。2021年,中国信息通信研究院联合腾讯发布《软件开发包(SDK)安全研究报告(2021)》(以下简称《报告》),系统梳理了SDK安全现状、风险图谱与治理路径,为网络与信息安全软件开发领域提供了关键指引。本文结合《报告》核心洞察,探讨SDK安全挑战及对安全软件开发实践的启示。
一、SDK安全:数字生态的“灰犀牛”
《报告》指出,随着移动互联网与云原生技术的普及,一个典型App往往集成数十个SDK,涵盖统计分析、推送、支付、地图等功能。SDK在提升开发效率的也引入了供应链安全风险:代码漏洞、权限滥用、数据违规收集、恶意后门等问题频发。由于SDK由第三方提供且更新频繁,传统应用安全检测手段难以有效覆盖,导致风险沿供应链传导,形成“一点突破、全网受累”的连锁反应。这一挑战如同“灰犀牛”,警示我们必须从源头——安全软件开发环节——重塑防线。
二、SDK风险图谱与安全治理框架
《报告》从开发者、SDK提供方、应用平台和监管机构四个维度绘制了风险图谱,并构建了覆盖SDK“设计—开发—发布—使用—退出”全生命周期的安全治理框架。核心要点包括:
- 安全设计先行:在SDK设计阶段即嵌入隐私保护与安全原则,明确数据采集范围与权限场景,避免过度索权。
- 代码安全内建:强化静态与动态代码分析,防范注入、越权等常见漏洞;对依赖库进行供应链安全评审。
- 安全测试与认证:引入第三方安全检测认证,建立SDK安全分级制度,为应用开发者提供选型依据。
- 运行态防护与监测:通过沙箱隔离、行为审计与流量监控,实时发现异常调用与数据外泄风险。
- 退出机制完善:规范SDK卸载与数据清除流程,防止“僵尸SDK”残留风险。
该框架为网络与信息安全软件开发提供了系统化的方法论——将安全能力从“附加品”转变为“内建基因”。
三、对网络与信息安全软件开发的启示
《报告》的发布,不仅揭示了SDK安全态势,更对安全软件开发实践提出新要求:
1. 安全左移,构建DevSecOps闭环
安全软件开发需贯彻“安全左移”理念,在需求分析、架构设计阶段即识别SDK引入风险,将威胁建模、代码审计、组件分析(SCA)嵌入CI/CD流水线,实现安全与开发的敏捷协同。安全工具自身也应SDK化,便于开发者无缝集成。
2. 以数据安全为核心的能力构建
SDK风险的核心是数据风险。安全软件开发应聚焦数据全生命周期保护:集成动态权限管理、敏感数据脱敏、加密传输与存储、隐私合规检测等功能,帮助开发者在调用SDK时实现细粒度管控。安全产品需具备隐私政策解析与数据流向溯源能力,支撑合规审计。
3. 透明化与可信供给
安全软件开发应推动SDK透明化,如提供软件物料清单(SBOM)、漏洞披露机制及安全配置指南。安全企业可开发SDK安全检测平台,对市面主流SDK进行持续监测与评分,形成“可信SDK库”,降低供应链风险。
4. 智能分析与主动防御
利用AI与大数据技术,安全软件可实现对SDK行为的智能建模与异常检测,自动识别恶意代码、隐蔽权限调用及数据违规收集行为。通过端云协同的主动防御体系,将SDK运行态风险降至最低。
5. 标准化与生态共治
《报告》呼吁产学研用多方协同,制定SDK安全标准与最佳实践。安全软件开发需对标相关标准,一方面确保自身产品的安全可信,另一方面通过开放API与生态伙伴共建SDK安全治理平台,形成“检测—预警—修复—认证”的闭环生态。
四、
《软件开发包(SDK)安全研究报告(2021)》的发布,标志着我国对SDK供应链安全的重视上升至新高度。对于网络与信息安全软件开发而言,这既是挑战更是机遇——唯有将安全能力内嵌于开发全流程,以技术创新驱动SDK安全治理,才能构筑可信数字生态的坚实基础。随着法规完善与技术演进,安全软件开发将更加智能化、平台化,为数字经济高质量发展保驾护航。
如若转载,请注明出处:http://www.hrbrkdp.com/product/39.html
更新时间:2026-11-01 14:26:03