CISAW认证 构建网络与信息安全软件开发的全生命周期能力矩阵
随着数字化转型的深入,网络与信息安全已从单一的技术防护演变为覆盖规划、设计、开发、测试、部署、运维及废弃的全生命周期工程。在这一背景下,CISAW(信息安全保障人员认证)体系以其系统化、实战化的能力评价标准,为网络与信息安全软件开发领域提供了一套完整的能力矩阵框架,助力组织构建从需求到运营的闭环安全能力。
一、全生命周期视角下的安全能力需求
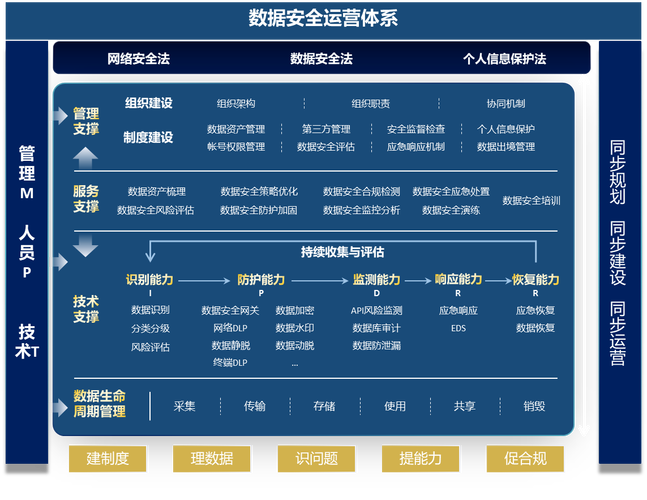
网络与信息安全软件开发不再局限于编码阶段的安全漏洞修补,而是要求在软件生命周期的每个环节嵌入安全保障活动。CISAW认证体系将信息安全保障人员的能力划分为多个维度,并与软件开发生命周期(SDLC)深度融合:
- 需求与规划阶段:安全需求分析、合规性识别、风险容忍度定义;
- 设计阶段:威胁建模、安全架构设计、隐私保护设计;
- 开发阶段:安全编码规范、第三方组件安全管理、代码审计;
- 测试阶段:安全测试策略、渗透测试、漏洞验证与修复;
- 部署与运维阶段:安全配置管理、持续监控、应急响应;
- 废弃阶段:数据安全销毁、组件下线风险评估。
CISAW认证通过知识体系与能力评价,确保从业人员在这些阶段具备相应的技术与管理能力。
二、CISAW能力矩阵的核心构成
CISAW认证针对不同岗位方向设置了细化的能力要求,在网络与信息安全软件开发领域,其能力矩阵可归纳为四大核心能力域:
- 安全技术能力:涵盖密码学应用、身份认证、访问控制、安全通信、代码安全等,强调在开发中实现安全控制措施。
- 安全管理能力:包括风险管理、供应链安全、安全策略制定、合规审计等,确保开发过程受控且符合标准。
- 安全工程能力:聚焦安全开发生命周期(S-SDLC)的落地,如威胁建模、安全需求工程、安全测试设计等。
- 安全运营能力:涉及漏洞管理、安全监控、事件响应与恢复,保障软件上线后的持续安全。
这些能力域相互支撑,形成从“预防”到“检测”再到“响应”的完整能力链条。
三、CISAW认证如何赋能软件开发全生命周期
CISAW认证不仅是一张证书,更是一套能力建设方法论。对于网络与信息安全软件开发,其价值体现在:
- 标准化能力评价:依据国家标准和行业实践,对人员能力进行分级评价,帮助企业识别能力短板;
- 实战导向的课程体系:覆盖安全开发、安全测试、安全运维等实战场景,强调动手能力;
- 持续改进机制:要求持证人员参加继续教育,跟踪最新威胁与技术动态,确保能力矩阵与时俱进。
组织可通过引入CISAW认证体系,建立岗位能力模型,将安全责任落实到需求、设计、开发、测试、运维等各个角色,从而形成“人人有责、层层把关”的全生命周期安全能力矩阵。
四、构建能力矩阵的实践建议
- 基于CISAW框架开展能力差距分析:对照认证要求,评估团队在安全技术、管理、工程、运营等方面的能力现状;
- 分层培养与认证:针对开发人员、测试人员、安全工程师、项目经理等不同角色,选择相应的CISAW方向进行培养;
- 将能力矩阵嵌入开发流程:在S-SDLC各阶段设置对应的安全活动与能力要求,确保员工具备执行这些活动的资质;
- 建立持续学习与考核机制:结合CISAW继续教育要求,定期组织安全培训、攻防演练和技能考核;
- 度量与优化:通过漏洞密度、缺陷修复周期、安全事件数量等指标,验证能力矩阵的有效性并持续优化。
###
面对日益复杂的网络威胁和不断收紧的合规要求,网络与信息安全软件开发必须从“补丁式”安全转向“全生命周期”安全。CISAW认证体系以其全面、实战、动态的能力矩阵,为组织提供了人才培养与能力建设的清晰路径。通过将CISAW能力要求融入软件开发的每一个环节,企业能够系统性提升安全开发水平,构建真正自适应、可进化的网络安全保障能力。
如若转载,请注明出处:http://www.hrbrkdp.com/product/30.html
更新时间:2026-11-01 09:00:25