网络与信息安全软件开发 构建数字时代的坚固防线
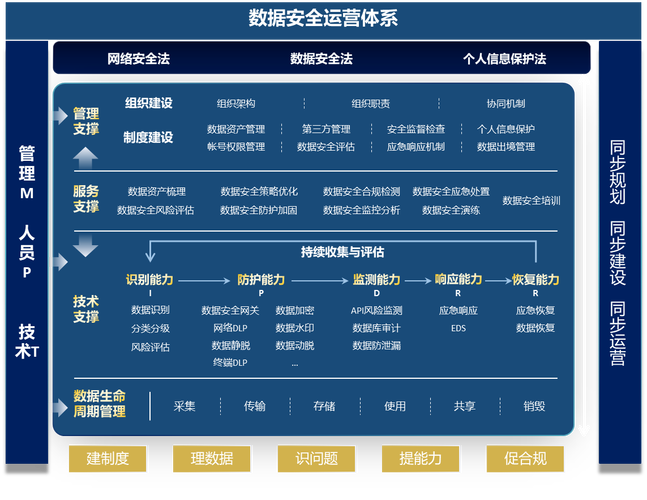
引言\n\n在数字化浪潮席卷全球的今天,网络与信息安全已成为企业运营、社会稳定乃至国家安全的基石。而信息安全软件开发,则是构筑这一基石的工程实践与核心技术。它不仅仅是编写代码,更是一套融合了安全理论、工程方法、风险管理与持续对抗的系统性学科。本课件将深入探讨网络与信息安全软件开发的核心理念、关键技术与实践方法,旨在为开发者与安全工程师提供构建可信安全软件的指导框架。\n\n## 一、 信息安全软件开发的核心原则\n\n与通用软件开发不同,安全软件的开发需将安全性作为内生属性,而非事后补丁。其遵循以下核心原则:\n\n1. 安全左移:将安全考虑融入软件开发生命周期的最早阶段,从需求分析、设计到编码、测试,每个环节都嵌入安全活动,降低修复成本,避免“带病上线”。\n2. 纵深防御:不依赖单一安全机制。通过多层、多样化的控制措施(如身份认证、访问控制、加密、审计)构建冗余防线,确保单一防线失效时仍有后备保护。\n3. 最小权限:软件及其组件应以完成其功能所必需的最小权限运行,减少潜在的攻击面。\n4. 默认安全:软件应默认采用最安全的配置(如开启加密、最强认证模式),要求用户显式选择降低安全级别,并以安全的方式处理错误与异常。\n5. 零信任模型:不自动信任网络内部或外部的任何实体。对每次访问请求都进行验证、授权和加密,建立基于身份和上下文的动态信任机制。\n\n## 二、 安全软件开发生命周期(SSDLC)\n\n将安全实践无缝集成到传统SDLC中,形成SSDLC,是保障软件安全的关键路径。\n\n1. 需求阶段:进行安全需求分析,明确相关法律法规(如《网络安全法》、《数据安全法》、GDPR)、合规要求(等保2.0)以及业务特定的安全目标。\n2. 设计阶段:开展威胁建模(如STRIDE方法),识别潜在威胁与攻击路径,并在架构设计中内置安全控制(如认证协议、加密算法选择、密钥管理策略)。\n3. 开发阶段:遵循安全编码规范(如OWASP Top 10防护、CERT编码标准),使用静态应用安全测试(SAST)工具进行代码审查,并结合SCA(软件成分分析)管理开源组件风险。\n4. 测试阶段:实施动态应用安全测试(DAST)、交互式应用安全测试(IAST)和渗透测试,验证安全控制的有效性。同时进行模糊测试以发现未知漏洞。\n5. 部署与运维阶段:建立安全的配置基线,进行漏洞扫描与修复管理,实施运行时应用自我保护(RASP)与安全监控。建立应急响应计划,并通过漏洞赏金计划引入外部安全研究。\n\n## 三、 关键技术详解\n\n1. 加密与密钥管理:正确使用密码学原语(如AES-GCM用于对称加密,RSA/ECC用于非对称加密,SHA-256用于哈希),并严格避免随机数生成错误。实现完善的密钥全生命周期管理(生成、存储、轮换、销毁),推荐使用硬件安全模块(HSM)或密钥管理服务。\n2. 身份认证与访问控制:实施强身份认证(MFA),基于标准的协议(如OAuth 2.0, OpenID Connect, SAML)。遵循RBAC(基于角色的访问控制)、ABAC(基于属性的访问控制)等模型,并确保执行点(PEP)与决策点(PDP)分离与联动。\n3. 安全日志与审计:记录详尽的、不可篡改的安全事件日志,包含时间戳、用户、来源IP、操作与结果。日志应受到严格的访问控制保护,并支持实时监控与智能分析(SIEM)。\n4. 输入处理与安全编码:
如若转载,请注明出处:http://www.hrbrkdp.com/product/13.html
更新时间:2026-11-01 08:04:21